Domain kreuzstichvorlage.de kaufen?
Wir ziehen mit dem Projekt
kreuzstichvorlage.de um.
Sind Sie am Kauf der Domain
kreuzstichvorlage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kreuzstichvorlage.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
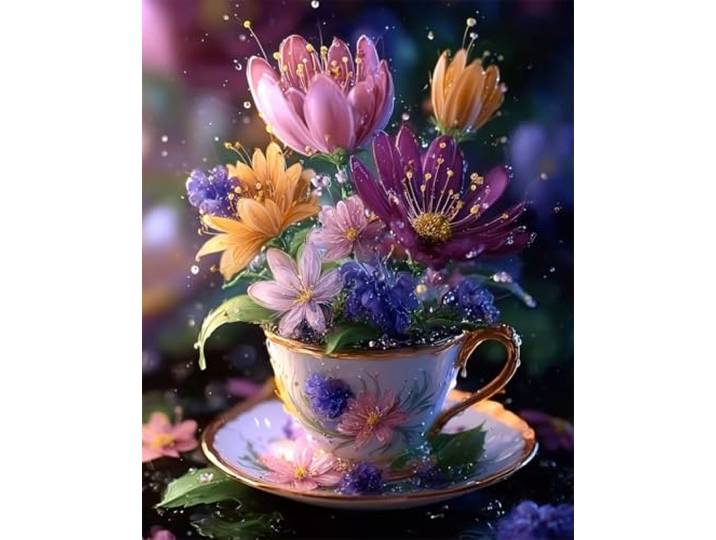
RKFLGEW Diy Perlenstickerei-Set Für Erwachsene Bunte Blumen In Teetasse Perlen-Kreuzstich-Set, Gestempelt, Handarbeit, Nähen, Stickerei, Handarbeit Für Handarbeiten 50x70cmRKFLGEW Diy Perlenstickerei-Set Für Erwachsene Bunte Blumen In Teetasse Perlen-Kreuzstich-Set, Gestempelt, Handarbeit, Nähen, Stickerei, Handarbeit Für Handarbeiten 50x70cm. Das Perlenstick-Set enthält alle Materialien, die Sie zum Sticken benötigen: vorgedruckten Stickstoff, ausreichend Perlen, Nadeln sowie leicht verständliche Diagramme und Anleitungen auf Englisch Perlenstickerei ist dem Kreuzstich sehr ähnlich, die Stickerei erfolgt jedoch mit farbigen Kunstperlen, die natürliche Lichtreflexionsfähigkeiten haben und das fertige Produkt einen dreidimensionalen Effekt hat. Die im Perlenstickset enthaltenen Perlen sind rund, voll und gleichmäßig und haben einen sehr guten Glanz. Die Farben sind weich und natürlich. Sie haben keine Angst vor dem Waschen, blättern nicht ab und verblassen nicht. Das Perlen-DIY-Stickset ist ideal für Erwachsene, Anfänger, Kinder und ältere Menschen zum Lernen und gibt Ihnen ein Erfolgserlebnis bei der Fertigstellung Ihrer Arbeit Wenn das DIY-Perlenstickset fertig ist, kann es eine Heimdekoration oder ein einzigartiges und bedeutungsvolles Geschenk für Familie, Freunde und Kollegen sein. Farbe:C95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stickrahmen BambusStickrahmen Bambus. Ideal geeignet zum Einspannen von Stickarbeiten, aber auch als dekorativer Rahmen für Ihre Handarbeitsprojekte, als DIY-Christbaumschmuck, Bilderrahmen uvm. zu verwenden. Farbe: natur. in 5 Größen erhältlich. Material: Rahmen: Bambus, Schraube: Metall.5,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Trichet, Lucile: Mein großes Buch der StickmotiveMein großes Buch der Stickmotive , Mit über 300 Vorlagen , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20190903, Produktform: Kartoniert, Autoren: Trichet, Lucile, Übersetzung: Korch, Katrin, Seitenzahl/Blattzahl: 144, Keyword: Sticken; Motive; Stiche; Anleitungen; Stickrahmen; Strickgarn, Fachschema: Sticken, Fachkategorie: Stricken und Häkeln, Imprint-Titels: Christophorus, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 264, Breite: 225, Höhe: 15, Gewicht: 606, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Müller, Cornelia: Wildkräuter, Handarbeit & BrauchtumWildkräuter, Handarbeit & Brauchtum , Alte Rezepte, Handwerkstechniken & kreative Ideen , Ausgleichsbehälter > Motorkühlung , Erscheinungsjahr: 20200915, Produktform: Leinen, Autoren: Müller, Cornelia, Seitenzahl/Blattzahl: 192, Abbildungen: durchgehend farbig, Keyword: Basteln; DIY; Handarbeit; Handwerk; Handwerkstechniken; Kräuter; Kräuterkunde; Kräuterwissen; Oberpfalz; Rezepte; Spinnen; Spinnstubenabende; Sticken; Wildkräuter; do it yourself; do-it-yourself, Fachschema: Gewürz - Gewürzkräuter~Kochen / Gewürze~Kochen / Gemüse, Obst~Handarbeit (Textiles Gestalten)~Textilarbeit / Handarbeit~Weben~Webstuhl~Gourmet~Kochen / Feinschmecker, Kulturgeschichte, Lebensart, Fachkategorie: Kochen mit Kräutern und Gewürzen~Kochen / Essen nach Zutaten: Obst und Gemüse~Handarbeit und Nähen~Spinnen und Weben, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 212, Höhe: 22, Gewicht: 837, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Benötigt Handarbeit, Tipps für Wiener Kreuzstich?
Der Wiener Kreuzstich ist eine spezielle Technik des Kreuzstichs, die in Wien entwickelt wurde. Um diese Technik zu beherrschen, ist es wichtig, geduldig und genau zu arbeiten. Es kann hilfreich sein, mit einem kleineren Stickrahmen zu beginnen, um die Technik zu üben. Zudem ist es ratsam, die Stickarbeit regelmäßig zu spannen, um ein gleichmäßiges Ergebnis zu erzielen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Stickmotive eignen sich besonders gut für Anfänger, um ihre Stickarbeit zu verfeinern?
Einfache geometrische Formen wie Kreise, Dreiecke und Quadrate sind ideal für Anfänger, um ihre Stickarbeit zu verbessern. Auch Buchstaben und Zahlen sind gute Motive, um verschiedene Sticharten zu üben. Motive mit klaren Linien und wenig Details sind ebenfalls empfehlenswert für Anfänger, um ihre Sticktechnik zu verfeinern. **


Wie wird eine Sticknadel richtig verwendet, um ein schönes Stickmuster zu erschaffen?
Die Sticknadel sollte mit dem passenden Stickgarn gefädelt werden. Das Stickmuster sollte auf den Stoff übertragen und die Nadel entlang der Linien geführt werden. Beim Sticken sollten die Stiche gleichmäßig und fest gesetzt werden, um ein schönes Stickmuster zu erzeugen. **
Welche Stickmotive eignen sich besonders gut für Anfänger in der Handarbeit?
Einfache geometrische Formen wie Kreise, Quadrate oder Linien eignen sich gut für Anfänger, da sie leicht zu sticken sind. Auch Buchstaben und Zahlen sind gute Motive für Anfänger, da sie einfach zu verfolgen sind und das Üben der Sticharten ermöglichen. Tiermotive wie Katzen oder Hunde sind ebenfalls für Anfänger geeignet, da sie oft aus einfachen Formen bestehen und Spaß beim Sticken machen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RKFLGEW Diy Perlenstickerei-Set Für Erwachsene Bunte Blumen In Teetasse Perlen-Kreuzstich-Set, Gestempelt, Handarbeit, Nähen, Stickerei, Handarbeit Für Handarbeiten 50x70cmRKFLGEW Diy Perlenstickerei-Set Für Erwachsene Bunte Blumen In Teetasse Perlen-Kreuzstich-Set, Gestempelt, Handarbeit, Nähen, Stickerei, Handarbeit Für Handarbeiten 50x70cm. Das Perlenstick-Set enthält alle Materialien, die Sie zum Sticken benötigen: vorgedruckten Stickstoff, ausreichend Perlen, Nadeln sowie leicht verständliche Diagramme und Anleitungen auf Englisch Perlenstickerei ist dem Kreuzstich sehr ähnlich, die Stickerei erfolgt jedoch mit farbigen Kunstperlen, die natürliche Lichtreflexionsfähigkeiten haben und das fertige Produkt einen dreidimensionalen Effekt hat. Die im Perlenstickset enthaltenen Perlen sind rund, voll und gleichmäßig und haben einen sehr guten Glanz. Die Farben sind weich und natürlich. Sie haben keine Angst vor dem Waschen, blättern nicht ab und verblassen nicht. Das Perlen-DIY-Stickset ist ideal für Erwachsene, Anfänger, Kinder und ältere Menschen zum Lernen und gibt Ihnen ein Erfolgserlebnis bei der Fertigstellung Ihrer Arbeit Wenn das DIY-Perlenstickset fertig ist, kann es eine Heimdekoration oder ein einzigartiges und bedeutungsvolles Geschenk für Familie, Freunde und Kollegen sein. Farbe:C95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stickrahmen BambusStickrahmen Bambus. Ideal geeignet zum Einspannen von Stickarbeiten, aber auch als dekorativer Rahmen für Ihre Handarbeitsprojekte, als DIY-Christbaumschmuck, Bilderrahmen uvm. zu verwenden. Farbe: natur. in 5 Größen erhältlich. Material: Rahmen: Bambus, Schraube: Metall.5,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Benötigt Handarbeit, Tipps für Wiener Kreuzstich?
Der Wiener Kreuzstich ist eine spezielle Technik des Kreuzstichs, die in Wien entwickelt wurde. Um diese Technik zu beherrschen, ist es wichtig, geduldig und genau zu arbeiten. Es kann hilfreich sein, mit einem kleineren Stickrahmen zu beginnen, um die Technik zu üben. Zudem ist es ratsam, die Stickarbeit regelmäßig zu spannen, um ein gleichmäßiges Ergebnis zu erzielen. **
Ähnliche Suchbegriffe für Botnet
-
Trichet, Lucile: Mein großes Buch der StickmotiveMein großes Buch der Stickmotive , Mit über 300 Vorlagen , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20190903, Produktform: Kartoniert, Autoren: Trichet, Lucile, Übersetzung: Korch, Katrin, Seitenzahl/Blattzahl: 144, Keyword: Sticken; Motive; Stiche; Anleitungen; Stickrahmen; Strickgarn, Fachschema: Sticken, Fachkategorie: Stricken und Häkeln, Imprint-Titels: Christophorus, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 264, Breite: 225, Höhe: 15, Gewicht: 606, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Müller, Cornelia: Wildkräuter, Handarbeit & BrauchtumWildkräuter, Handarbeit & Brauchtum , Alte Rezepte, Handwerkstechniken & kreative Ideen , Ausgleichsbehälter > Motorkühlung , Erscheinungsjahr: 20200915, Produktform: Leinen, Autoren: Müller, Cornelia, Seitenzahl/Blattzahl: 192, Abbildungen: durchgehend farbig, Keyword: Basteln; DIY; Handarbeit; Handwerk; Handwerkstechniken; Kräuter; Kräuterkunde; Kräuterwissen; Oberpfalz; Rezepte; Spinnen; Spinnstubenabende; Sticken; Wildkräuter; do it yourself; do-it-yourself, Fachschema: Gewürz - Gewürzkräuter~Kochen / Gewürze~Kochen / Gemüse, Obst~Handarbeit (Textiles Gestalten)~Textilarbeit / Handarbeit~Weben~Webstuhl~Gourmet~Kochen / Feinschmecker, Kulturgeschichte, Lebensart, Fachkategorie: Kochen mit Kräutern und Gewürzen~Kochen / Essen nach Zutaten: Obst und Gemüse~Handarbeit und Nähen~Spinnen und Weben, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 212, Höhe: 22, Gewicht: 837, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Stickmotive eignen sich besonders gut für Anfänger, um ihre Stickarbeit zu verfeinern?
Einfache geometrische Formen wie Kreise, Dreiecke und Quadrate sind ideal für Anfänger, um ihre Stickarbeit zu verbessern. Auch Buchstaben und Zahlen sind gute Motive, um verschiedene Sticharten zu üben. Motive mit klaren Linien und wenig Details sind ebenfalls empfehlenswert für Anfänger, um ihre Sticktechnik zu verfeinern. **
-
Wie wird eine Sticknadel richtig verwendet, um ein schönes Stickmuster zu erschaffen?
Die Sticknadel sollte mit dem passenden Stickgarn gefädelt werden. Das Stickmuster sollte auf den Stoff übertragen und die Nadel entlang der Linien geführt werden. Beim Sticken sollten die Stiche gleichmäßig und fest gesetzt werden, um ein schönes Stickmuster zu erzeugen. **
-
Welche Stickmotive eignen sich besonders gut für Anfänger in der Handarbeit?
Einfache geometrische Formen wie Kreise, Quadrate oder Linien eignen sich gut für Anfänger, da sie leicht zu sticken sind. Auch Buchstaben und Zahlen sind gute Motive für Anfänger, da sie einfach zu verfolgen sind und das Üben der Sticharten ermöglichen. Tiermotive wie Katzen oder Hunde sind ebenfalls für Anfänger geeignet, da sie oft aus einfachen Formen bestehen und Spaß beim Sticken machen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.